Versterk de weerbaarheid van je supply chain tegen cyberrisico's
Organisaties zijn steeds sterker met elkaar verbonden. Informatie wordt gedeeld met leveranciers, technologiepartners en cloudplatforms, terwijl internationale ecosystemen en strategische fusies en overnames nieuwe afhankelijkheden creëren.
Daardoor reikt het werkelijke risicoprofiel van je organisatie inmiddels veel verder dan je eigen netwerk.
Verborgen afhankelijkheden, nieuwe technologieën en overnames kunnen nieuwe blinde vlekken creëren in de supply chain en bij derde partijen. Om deze risico’s te beheersen, moet je daarom verder kijken dan je eigen organisatie.
Veelvoorkomende uitdagingen bij Supply Chain & Third-Party Risk
Blinde vlekken buiten je eigen organisatie
Beperkt zicht op leveranciers, partners en overnamekandidaten kan kwetsbaarheden verbergen totdat er daadwerkelijk iets misgaat. Onvoldoende monitoring, verouderde controls en verborgen afhankelijkheden kunnen zo je operationele weerbaarheid onder druk zetten.
Grote risico’s bij fusies en overnames
Bij een overname kun je meer overnemen dan alleen een organisatie. Ook actieve breaches, bestaande kwetsbaarheden en zwakke plekken bij derde partijen kunnen onderdeel worden van de deal. Krijgt cyber due diligence onvoldoende prioriteit, dan kan dat later leiden tot hoge herstelkosten.
Te veel vertrouwen in een ecosysteem dat je niet volledig ziet
Het vertrouwen in leveranciers en responsecapaciteit is hoog, terwijl slechts 66% van de organisaties regelmatig de risico’s bij leveranciers beoordeelt. Daardoor kunnen organisaties de kans op verstoring, de impact en de werkelijke kosten onderschatten.
Dreigingen nemen toe, terwijl regelgeving verandert
AI is een van de belangrijkste nieuwe risico’s voor supply chain security en vergroot de exposure via leveranciers, overnames en digitale omgevingen. Tegelijk neemt de druk vanuit wet- en regelgeving toe, onder andere door NIS2 en DORA.
Supply Chain & Third-Party Risk: onze aanpak
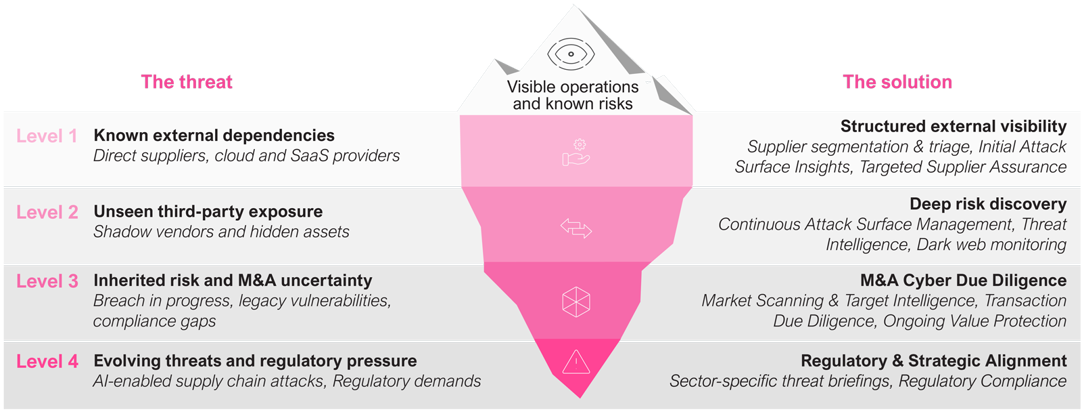
Wat onze aanpak onderscheidt
Breng supply chain-risico’s aan het licht
Krijg duidelijk zicht op de leveranciers, partners en technologie waarvan je organisatie afhankelijk is. Breng verborgen zwakke plekken vroeg in kaart en richt je aandacht op waar het risico het grootst is.
Minder risico bij M&A en groei
Bescherm de waarde van een deal door cyberrisico’s gedurende de hele M&A-lifecycle te beoordelen. Vroeg inzicht in kwetsbaarheden, compliance gaps en actieve breaches helpt onverwachte kosten en herstelwerk na een overname te beperken.
Neem beslissingen op basis van risico en feiten
Gebruik onderbouwde threat intelligence en onafhankelijke assurance om prioriteiten te stellen, investeringen te sturen en governance binnen je ecosysteem te versterken.
Sterkere weerbaarheid tegen externe dreigingen
Anticipeer op incidenten via leveranciers en versterk je weerbaarheid met threat intelligence, proactieve monitoring en aansluiting op NIS2 en DORA. Zo beperk je de mogelijke impact op je bedrijfsvoering en reputatie.
“Overheden zijn minder overtuigd dan organisaties van hun gezamenlijke weerbaarheid tegen supply chain-aanvallen. Tegelijkertijd groeit het besef dat de risico’s in de supply chain te groot zijn om te negeren, ondanks de wereldwijde focus op deregulering. Als gevolg daarvan krijgt de aanpak van supply chain-risico’s steeds meer aandacht in beleid en regelgeving.”
The State of Supply Chain Security
Weerbaarheid begint bij een veilige supply chain.
Waarom Fox-IT?
Aansluiting op frameworks voor supply chain resilience
We helpen je regelgeving zoals NIS2 en DORA te interpreteren en de juiste maatregelen te nemen om je weerbaarheid te versterken en aan compliance eisen te voldoen.
Technische expertise over de volledige attack surface
Onze securityexpertise helpt ons begrijpen hoe kwetsbaarheden zich in de praktijk via leveranciers en externe ecosystemen kunnen verspreiden en hoe je ze effectief aanpakt.
Expertise in M&A cyber due diligence
We hebben jarenlange ervaring met cyber due diligence aan zowel koop- als verkoopzijde. Zo krijg je beter inzicht in cyberrisico’s en kun je de waarde van een deal beschermen.
Erkend thought leader in supply chain security
Ons internationale onderzoek, waaronder The State of Supply Chain Security, biedt diepgaand inzicht in nieuwe dreigingen en ontwikkelingen rond externe cyberrisico’s.
Wereldwijde threat intelligence
We volgen het gedrag van aanvallers in verschillende sectoren en regio’s, waaronder activiteiten op het dark web die verband houden met aanvallen via de supply chain.
Breng verborgen risico's aan het licht.
Bespreek met onze Supply Chain & Third-Party Risk-experts waar de blinde vlekken zitten en hoe je het risico op verstoring verkleint.