Het dreigingslandschap verandert steeds sneller
AI versnelt aanvallen, cloudomgevingen vergroten het aanvalsoppervlak en afhankelijkheden van derde partijen maken digitale omgevingen complexer. Daardoor wordt het steeds moeilijker om te zien waar risico’s ontstaan en hoe aanvallers zich bewegen.
Een reactieve securityaanpak is niet genoeg. Organisaties hebben inzicht in dreigingen, zicht op hun omgeving en het vermogen nodig om snel en effectief te reageren. Threat intelligence, detectie en response komen daarom samen in één aanpak. Zo herken je risico’s eerder, beperk je de impact van incidenten en versterk je continu je weerbaarheid.
Veelvoorkomende uitdagingen bij Threat Detection & Response
Dreigingen en regelgeving veranderen continu
Dreigingen nemen toe en worden steeds moeilijker te beheersen. Tegelijk stelt veranderende wet- en regelgeving hogere eisen aan weerbaarheid, zichtbaarheid en voorbereiding.
Versnipperde technologie en processen
Losse technologieën en processen zorgen voor blinde vlekken en inconsistente besluitvorming. Daardoor kan de impact van incidenten groter worden en is het lastiger om effectief te investeren in security.
Een steeds groter attack surface
Cloudadoptie en afhankelijkheden van derde partijen vergroten het aantal mogelijke aanvalsroutes. Tegelijk wordt het moeilijker om overal voldoende zicht en controle te houden.
Tekort aan expertise, capaciteit en budget
False positives en alert fatigue leiden af van de dreigingen die er echt toe doen. Daardoor wordt het moeilijker om prioriteiten te stellen en kost het meer tijd om op daadwerkelijke dreigingen te reageren.
Threat Detection & Response: onze aanpak
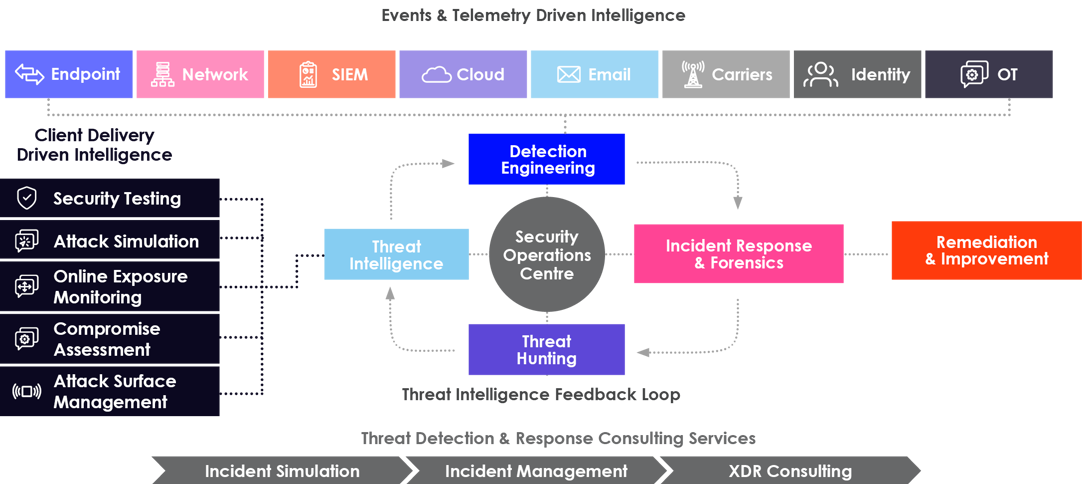
Wat onze aanpak onderscheidt
Intelligence-driven
Onze detectie wordt gevoed door threat intelligence uit meerdere bronnen. 40% van onze true positive alerts komt uit onze eigen detection logic.
Dat helpt om detecties nauwkeuriger te maken, ruis te verminderen en echte dreigingen eerder te herkennen.
Experts en technologie die elkaar versterken
We combineren intelligence, detectie- en responsetechnologie met specialistische expertise. Zo krijg je nauwkeurigere detecties, beter onderbouwde acties en sterkere security outcomes.
Ondersteuning van voorbereiding tot herstel
Van voorbereiding en snelle detectie tot containment en recovery. We helpen de impact, kosten en complexiteit van incidenten te beperken, zodat je sneller terug kunt naar jouw normale bedrijfsvoering.
Aantoonbare verbetering
Verlaag MTTD en MTTR en verbeter aantoonbaar hoe dreigingen worden herkend, geëscaleerd en ingeperkt. Zo versterk je niet alleen je response op één incident, maar je weerbaarheid als geheel.
Ons Threat Detection
& Response-
partnernetwerk


“Attackers adapt fast, reuse techniques, and exploit any gaps between detection, response, and learning. When those elements don’t work together, organizations end up fighting the same battles repeatedly.
By uniting proactive detection, rapid response and continuous post-incident improvement with one intelligence-led model, we ensure that every encounter strengthens resilience. That’s the mark of a true managed security partner.”
“NCC Group's combination of an active offensive security practice, a mature DFIR capability with contractual mobilization SLAs, and an intelligence-led MDR service within a single organization creates a structural feedback loop where red team findings and incident investigations directly inform detection content and hunting hypotheses. This integration reflects a service design that is unusual in its depth of cross- disciplinary intelligence operationalization.”
Waarom Fox-IT?
Erkend door industry analysts
Industry analysts erkennen onze diepgaande expertise in cybersecurity consulting, Incident Response en Managed Detection & Response. Deze expertisegebieden vormen belangrijke onderdelen van Threat Detection & Response.
Flexibel in technologie
We integreren met je bestaande en toekomstige technologie. Zo verminder je complexiteit, haal je meer uit je security-investeringen en houd je je securitystrategie toekomstbestendig.
Microsoft-geverifieerde oplossing
We bieden uitgebreide consulting, implementatie en ondersteuning voor Microsoft-producten. Onze MXDR-oplossingen zijn door Microsoft geverifieerd om aan de hoogste standaarden te voldoen.
Een verlengstuk van je team
Werk samen met een internationaal cybersecurityteam met diepgaande expertise in Offensive Security. Een dedicated Technical Account Manager ondersteunt je daarbij als strategische partner.
Wereldwijd bereik, lokale aanwezigheid
We beschikken wereldwijd over Security Operations Centers (SOCs) en Incident Response-teams. Zo combineren we wereldwijde expertise met lokale ondersteuning waar dat nodig is.
Detecteer sneller. Reageer slimmer.
Bespreek jouw uitdagingen met een Threat Detection & Response-expert.